Dont think to be the best... ButThink to do the best... whenever and wherever you are... do the best for a lot of people among you
"Man Arofa Nafsah Faqod Arofa Robbah" "Siapa yang kenal dirinya sendiri, dia udah kenal Tuhan-Nya"

Remote Mikrotik dari OS Windows


 Biasanya kita sering mempergunakan satu komputer untuk di instal Mikrotik Router OS,, dan ada satu komputer sebagai admin, atau laptoppun bisa jadi admin. dan seorang admin ingin menggunakan perintah - perintah command line dari mikrotik tadi melalui windows XP. disini neh caranya agar si admin bisa menggunakan perintah- perintah mikrotik dengan meremote ke mikrotiknya. =)
terdapat beberapa cara untuk meremote Mikrotik, aqntara lain : melalui Winbox, browser, telnet, dan ssh.

1. Remote menggunakan winbox

Winbox merupakan aplikasi yang mengubah "hitam-putihnya" Mikrotik menjadi mode GUI yang user friendly dibanding dengan router lainnya yang masih menggunakan console mode.


terdapat dua metode untuk meremote Mikrotik melalui winbox, yaitu dengan menginputkan langsung alamat IP atau melalui alamat MAC ethernet router. Jika Mikrotik belum memiliki IP, gunakan alamat MAC.


2. Remote Menggunakan Browser

Syarat agar komputer Mikrotik dapat di remote dari browser adalah Mikrotik tersebut sudah mempunyai alamat IP.


Jalankan browser kesayangan anda, kemudian masukkan alamat IP Mikrotik misal 17.17.17.1 pada "address bar" browser anda.

3. Remote menggunakan Telnet

Meremote Mikrotik menggunakan telnet, ketikkan perintah telnet melalui program aplikasi "command prompt" atau biasanya kita sebut "CMD" bawaan windows.


untuk menggunakan aplikasi telnet, ketikkan perintah telnet di ikuti dengan nomor IP komputer yang akan di remote.

4. Remote menggunakan SSH

Jika memakai OS Windows, meremote dengan SSH menggunakan aplikasi Putty. tapi jika memakai OS Linux, SSH secara default telah terinstal.


untuk melakukannya, masukkan IP address Mikrotik pada kolom host name, connection typenya centang yg SSH. lalu klik open


Minum Secangkir Kopi Sehari Bisa Cegah Kanker


Minum Secangkir Kopi Sehari Bisa Cegah Kanker
Foto : eatinclean.tumblr.com
Jakarta - Minuman beraroma harum ini rasanya pahit-pahit manis. Bisa membuat tubuh segar dan mata melek. Penelitian terakhir menyebutkan jika diminum setiap hari, kopi berkhasiat dahsyat untuk mencegah tumbuhnya sel kanker.

Banyak penelitian tentang khasiat kopi sudah dilakukan para ahli. Salah satunya menyebutkan, mereka yang teratur minum minuman berwarna hitam pekat ini, beresiko kecil terkena serangan stroke. Terutama jika minum 3 hingga 4 cangkir atau lebih kopi dalam sehari.

Sebuah studi terbaru yang dipublikasikan dalam Cancer Epidemiology, Biomarkers & Prevention, sebuah jurnal American Association for Cancer Research ini, ada informasi terbaru tentang khasiat biji kopi. Dalam jurnal tersebut, disebutkan bahwa mereka yang gemar minum kopi sedikitnya 4 cangkir setiap hari memiliki resiko 25% lebih rendah terkena kanker endometrium. Sebab, kopi mengandung antioksidan tinggi yang baik untuk mekanisme tubuh.

Seorang peneliti utama dan profesor gizi serta epidemiologi di Harvard School of Public Health, Edward Giovannucci, mengatakan, kopi memiliki kandungan yang terbukti baik untuk bertindak sebagai pelindung tubuh terhadap kanker yang disebabkan karena obesitas, estrogen, dan insulin.

“Kopi bisa melindungi dari obesitas karena efek dari insulin. Karena itu kami berharap kami bakal melihal efeknya menurunkan resiko penyakit kanker. Dari uji laboratorium kopi memiliki antioksidan lebih besar dari buah dan sayuran segar, ' demikian tutur Edward.

Menurutnya minum secangkir kopi setiap hari sangat baik buat tubuh. Sebab, kopi memiliki nutrisi dahsyat yang t bisa mencegah kanker. Secangkir kopi setiap hari juga bisa menjauhkan tubuh dari masalah obesitas.

Edward dan rekan-rekan lainnya termasuk Youjin Je, seorang kandidat doktor di institut dimana Edward berkerja, melihat adanya kasus kanker endometrium pada hampir 70 ribu wanita yang terlibat dalam riset Nurses’ Health Study.

Mereka mendokumentasikan 672 kasus kanker endometrium selama 26 tahun. Mereka menemukan bahwa minumlebih dari 4 cangkir kopi memiliki resiko lebih besar terhadap penurunan penyakit kanker sebesar 25%. Sementara mereka yang minum 2-3 cangkir memiliki 7% lebih rendah.

Edward ingin melihat penelitian ini lebih lanjut tentang efek kopi terhadap kanker. Karena dalam penelitian ini, kopi yang mereka minum merupakan kopi pilihan tanpa diacak terlebih dahulu. Dengan begitu, para peneliti berharap bahwa hasil baik yang didapat ini juga dapat berlaku dalam kopi tanpa kafein. Dengan manfaat yang sama atau sedikitnya memiliki penurunan sebanyak 22% jika dikonsumsi lebih dari 2 cangkir kopi perhari.

sumber : detik food

POLITEKNIK mendapat Juara I,II Kontes bangunan gedung indonesia ke - 3 tahun 2011

Kontes bangunan gedung Indonesia merupakan agenda perlombaan tahunan yang diselenggarakan oleh Direktoral Penelitian dan Pengabdian kepada Masyarakat DILITABMAS DIKTI KEPMENDIKNAS RI yang diperuntukan bagi seluruh perguruan tinggi se – Indonesia.

Pada tahun 2011 diselenggarakan kembali kegiatan tersebut yaitu Kontes Bangunan Gedung Indonesia (KBGI) ke-3 yang dilaksanakan di kampus Universitas Indonesia, Depok pada tanggal 25-27 November 2011. Penilaian lomba didasarkan akan hasil evaluasi terhadap Proposal Teknik dan Pelaksanaan Konstruksi serta pengujia ,odel bangunan di site plan (lokasi kontes).

Kontes ini dapat diikuti oleh peserta dari seluruh Perguruan Tinggi di Indonesia baik yang berasal dari disiplin ilmu Teknik Sipil maupun disiplin ilmu lainnya yang terkait dengan pembuatan bangunan gedung. Pada ajang KBGI ke -3 ini salah satu unsur dari penilaian konstruksi bangunan adalah aspek material yang digunakan dalam kontes, yaitu yang bersifat ramah, berwawasan lingkungan  namun secara teknis material konstruksi tersebut juga mampu menahan beban gempa dan faktor pengarus alam lainnya.
ada beberapa kriteria penilaian yang dilakukan oleh dewan juri : Keindahan, estetika, lingkungan, K3 & L, Kesesuaian Implementasi terhadap rancangan, kinerja struktural, dan metode pelaksanaan konstruksi. Berdasarkan hasil penilaian tersebut maka didapat urutan rangking dalam setiap kategori sebagai berikut :
Juara I    : Politeknik Negeri Bandung
Juara II  : Politeknik Negeri Sriwijaya
Juara III : Institut Teknologi Sepuluh November


sedangkan untuk juara kategori :
1.  Kategori Keindahan/Estetika/Lingkungan                                : Universitas Jember
2.  Kategori K3 & Lingkungan (K3 & L)                                              : Politeknik Negeri Sriwijaya
3. Kategori Kesesuaian Implementasi terhadap Rancangan   : Universitas Brawijaya
4. Kategori Kinerja Struktur                                                                 : Politeknik Negeri Bandung
5. Kategori Metoda Pelaksanaan Konstruksi                                 : Politeknik Negeri Sriwijaya

Download film Puss in Boot 2011 (new 3D film)


saya tertarik untuk posting Setelah melihat sponsor di TV akan ada di bioskop kesayangan anda film Puss in Boot, film 3D dimana pada saat itu Puss in Boots adalah “seekor” pahlawan yang disegani di kalangannya. Pada suatu hari, Puss mendengar bahwa sepasang suami istri kejam yang baru saja lepas dari penjara, Jack dan Jill telah menemukan sebuah kekuatan kuno yang bisa membuat mereka mengancurkan dunia. Untuk mencegah Jack dan Jill menjalankan misi jahatnya, maka dimulailah petualangan Puss bersama teman lamanya, Humpty Dumpty dan juga seekor kucing betina Kitty Softpaws yang sangat tertarik dengan petualangan Puss. Bisakah Puss dan kawan-kawannya menghentikan rencana jahat Jack dan Jill?
bisa download di sini
                                           password : firdaus

setelah mendownloadnya kamu jadi mendapatkan 2 file yaitu :
PussBot.Ts11.@crew-chezz.com.mkv.001
PussBot.Ts11.@crew-chezz.com.mkv.002

untuk menggabungkannya agar bisa di tonton filmnya
silahkan download Hj-Split

film sudah bisa di tonton tapi belum ada subtitlenya yang b. indonesia
untuk download subtitlenya silahkan klik di download subtitle
atau sekiranya males download kalian bisa minta filenya langsung ke saya..
gimana? saya baik hati kan ^_^

Download HJ-Split dan penggunaannya (penggabungan mkv.001 +mkv.002)

  1. Pertama download HJSplit di salah satu link dibawah ini:
  2. Setelah download kemudian jalankan file .exe nya ( tanpa instalasi )
  3. Klik tombol "JOIN"
  4. Sebelumnya pastikan file yang akan digabung ( file yang berektensi .001, .002, dst ) sudah berada pada folder yang sama
  5. Lalu klik tombol "Input File" dan pilih file yang berkstensi .001 kemudian klik "Open"
  6. Terakhir klik tombol "START"
  7. Selesai

Jembatan Kutai Kartanegara Runtuh (terpanjang di kalimantan)-video+macam-macam sumber


Jembatan Kutai Kartanegara Runtuh ??
Mobil-mobil Tercebur ke Sungai Mahakam [ http://dlvr.it/xmRtK ]: Jembatan runtuh sekitar pukul 16.30 WITA, ketika arus lalu lintas sedang padat. Tiga tewas.Jembatan Tenggarong Runtuh [ http://dlvr.it/xlzP9 ]: Jembatan runtuh sekitar pukul 16.15. Korban dilarikan ke RS Parikesit.

Korban Tewas Ambruknya Jembatan Mahakam Kukar Bertambah Jadi 5 Orang [http://dlvr.it/xmzjJ ]: Hingga saat ini korban tewas akibat ambruknya jembatan Mahakam Kukar, Kalimantan Timur bertambah menjadi 5 orang. Sedang korban luka berjumlah 14 orang.

 Kabar mengejutkan datang dari Tenggarong. Jembatan terpanjang di Kalimantan, Jembatan Kutai Kartanegara yang berdiri di atas Sungai Mahakam, yang menghubungkan Tenggarong dengan Tenggarong seberang, ambrol. Ambrolnya Jembatan Kutai Kartanegara tersebut menjadi pembicaraan hangat pengguna jejaring twitter, Sabtu (26/11/2011) (kompas).

"Mahakam di Tenggarong runtuh, beberapa menit yang lalu. Posisi saya di Stadion Tgr," ujar perempuan berakun Ishoish.

Hal senada juga dikemukakan seseorang berakun pipitpus. Disebutkan peristiwa nahas tersebut terjadi sekitar pukul 15.30 WITA. "Jembatan KARTANEGARA atau yg biasa disebut jembatan MAHAKAM, sekitr 30 menit yg lalu RUNTUH!!!


Kedalaman Sungai Capai 50 Meter, Perahu Warga Bantu Evakuasi [http://dlvr.it/xmv7V ]: Sedikitnya 3 orang tewas dan puluhan luka-luka dalam tragedi runtuhnya jembatan Kutai Kartanegara di Tenggarong, Kaltim. Warga juga turut sekitar mencari korban yang diperkirakan jatuh ke Sungai Mahakam.

Gubernur: Tidak Ada Masalah Konstruksi [ http://dlvr.it/xmnbR ]: Gubernur Kaltim Awang Faroek Ishaq menyatakan, tidak ada masalah dengan konstruksi jembatan Mahakam II di Tenggarong. Tapi semuanya masih diselidk [...] 

Sudi: Jembatan Ambruk Tak Ganggu Resepsi Ibas?
Saat ditanya wartawan, apakah peristiwa ambruknya jembatan itu membuat resepsi pernikahan Ibas-Aliya terganggu, Sudi menyatakan, "Tidak mengganggu. Karena sebelum acara (akad nikah) di Cipanas pun Beliau sempat sidang kabinet," kata Menteri Sekreataris Negara Sudi Silalahi. (vivanews)


Sudi: Jembatan Ambruk Tak Ganggu Resepsi Ibas [ http://dlvr.it/xmcv3 ]: Mensesneg mengatakan sebelum akad nikah pun Presiden juga melakukan rapat kabinet.

Gelar Rapat Darurat di JCC, SBY Perintahkan 3 Menteri ke Kukar [ http://dlvr.it/xmbrp]: "Baru saja dilakukan rapat singkat. Bapak Presiden mengintruksikan kepada Menko Kesra dan Menteri PU malam ini juga ke lokasi kejadian," ungkap Mensesneg Sudi Silalahi.

FOTO: Ambruknya Jembatan Kutai Kartanegara [ http://dlvr.it/xmXgs ]: Melintasi Sungai Mahakam, ini merupakan jembatan gantung terpanjang di Indonesia.

Sampai berita ini diturunkan, empat orang dilaporkan meninggal dunia dan 14 lainnya mengalami luka-luka.

Jembatan sepanjang sekitar 720 meter yang menghubungkan Tenggarong kota dengan Tenggarong seberang di Kabupaten Kutai Kartanegara itu ambruk dengan tiba-tiba sekitar pukul 16.30 WITA. (RMOL)


Runtuhnya 'Golden Gate' Kalimantan Sepanjang 1 Km [ http://dlvr.it/xm9Km ]: Peristiwa ini sungguh mengagetkan. Jembatan Mahakam yang sangat terkenal sebagai 'Golden Gate' Kalimantan dengan panjang 1 km itu runtuh, hampir tak bersisa.


Jembatan Kukar Ambruk, Gubernur Kaltim: Masih Dicari Penyebabnya! [http://dlvr.it/xmRDm ]: Sebab musabab yang mengakibatkan jembatan Kutai Kartanegara ambruk belum diketahui. Gubernur Kaltim, Awang Faroek Ishak, masih mencari penyebabnya.

Do'a akhir,awal tahun hijriyah dan asbabul kisahnya

Selamat Tahun Hijriyah untuk besok yang k 1433 H. asal muasal dimulainya perhitungan tahun/kalendar Islam (hijriyah). Ketika itu khalifah Umar bin Khattab ra. setelah berunding dengan beberapa penasihatnya akhirnya memutuskan untuk menggunakan tahun dimana Rasulullah Saw. berhijrah dari Mekah ke Madinah sebagai awal permulaan perhitungan kalendar Islam. Momentum hijrah Rasulullah Saw. dianggap mewakili 'era baru', karena bukan halnya saat itu Rasulullah berhasil meloloskan diri dari kota Mekkah yang sudah tidak kondusif lagi bagi perkembangan dakwah beliau namun juga keputusannya untuk berhijrah ke Madinah membawa pelita terang bagi kebangkitan Islam sehingga beliau berhasil membangun pondasi mental dan spiritual bagi umat Islam yang terasa sampai sekarang ini. Para shalihin mengajarkan kita untuk berdoa ketika menjelang pergantian tahun. Dan dibawah ini adalah doa akhir tahun dan awal tahun yang lafadznya cukup terkenal karena banyak terdapat di buku-buku doa.

Doa Akhir Tahun
Bacalah doa ini tiga kali saat menjelang akhir tahun baru Islam, bisa dilakukan sesudah ashar atau sebelum maghrib pada tanggal 29 atau 30 Dzulhijah. Dengan doa ini kita memohon ketika kita akan mengakhiri perjalanan tahun yang akan ditinggalkan ini akan mendapatkan ampunan dari Allah Swt. atas perbuatan-perbuatan yang dilarang oleh-Nya, dan apabila dalam tahun yang akan ditinggalkannya itu ada perbuatan-perbuatan yang diridhai oleh Allah Swt yang kita kerjakan, maka mohonlah agar amal shaleh tersebut diterima oleh Allah Swt.
Doa Akhir Tahun
Bismillaahir-rahmaanir-rahiim
Wa shallallaahu 'ala sayyidinaa Muhammadin wa 'alaa aalihi wa shahbihii wa sallam.
Allaahumma maa 'amiltu fi haadzihis-sanati mimmaa nahaitani 'anhu falam atub minhu wa lam tardhahu wa lam tansahu wa halamta 'alayya ba'da qudratika 'alaa uquubati wa da'autani ilattaubati minhu ba'da jur'ati alaa ma'siyatika fa inni astaghfiruka fagfirlii wa maa 'amiltu fiihaa mimma tardhaahu wa wa'adtani 'alaihits-tsawaaba fas'alukallahumma yaa kariimu yaa dzal-jalaali wal ikram an tataqabbalahuu minni wa laa taqtha' rajaai minka yaa karim, wa sallallaahu 'alaa sayyidinaa Muhammadin Nabiyyil ummiyyi wa 'alaa 'aalihii wa sahbihii wa sallam
Artinya:
Dengan menyebut nama Allah Yang Maha Pemurah lagi Maha Penyayang.
Semoga Allah melimpahkan rahmat dan keselamatan kepada junjungan kami Nabi Muhammad SAW,beserta para keluarga dan sahabatnya. Ya Allah, segala yang telah ku kerjakan selama tahun ini dari apa yang menjadi larangan-Mu, sedang kami belum bertaubat, padahal Engkau tidak melupakannya dan Engkau bersabar (dengan kasih sayang-Mu), yang sesungguhnya Engkau berkuasa memberikan siksa untuk saya, dan Engkau telah mengajak saya untuk bertaubat sesudah melakukan maksiat. Karena itu ya Allah, saya mohon ampunan-Mu dan berilah ampunan kepada saya dengan kemurahan-Mu.
Segala apa yang telah saya kerjakan, selama tahun ini, berupa amal perbuatan yang Engkau ridhai dan Engkau janjikan akan membalasnya dengan pahala, saya mohon kepada-Mu, wahai Dzat Yang Maha Pemurah, wahai Dzat Yang Mempunyai Kebesaran dan Kemuliaan, semoga berkenan menerima amal kami dan semoga Engkau tidak memutuskan harapan kami kepada-Mu, wahai Dzat Yang Maha Pemurah.
Dan semoga Allah memberikan rahmat dan kesejahteraan atas penghulu kami Muhammad, Nabi yang Ummi dan ke atas keluarga dan sahabatnya.

Doa Awal Tahun
Bacalah doa ini tiga kali saat kita memasuki tanggal 1 Muharam. Bisa dilakukan selepas maghrib atau pun sesudahnya. Dengan doa ini kita sebagai Mu'min memohon kepada Allah Swt. agar dalam memasuki tahun baru ini kita dapat meningkatkan amal kebajikan dan ketaqwaan.
Doa Awal Tahun
Bismillaahir-rahmaanir-rahiim
Wa shallallaahu 'alaa sayyidinaa Muhammadin wa 'alaa 'aalihi wa shahbihii wa sallam.
Allaahumma antal-abadiyyul-qadiimul-awwalu, wa 'alaa fadhlikal-'azhimi wujuudikal-mu'awwali, wa haadza 'aamun jadidun qad aqbala ilaina nas'alukal 'ishmata fiihi minasy-syaithaani wa auliyaa'ihi wa junuudihi wal'auna 'alaa haadzihin-nafsil-ammaarati bis-suu'i wal-isytighaala bimaa yuqarribuni
ilaika zulfa yaa dzal-jalaali wal-ikram yaa arhamar-raahimin, wa sallallaahu 'alaa sayyidina Muhammadin nabiyyil ummiyyi wa 'alaa 'aalihi wa shahbihii wa sallam
Artinya:
Dengan menyebut nama Allah Yang Maha Pemurah lagi Maha Penyayang.
Semoga Allah senantiasa melimpahkan rahmat dan keselamatan kepada junjungan kami Nabi Muhammad SAW, beserta keluarga dan sahabatnya.
Ya Allah Engkaulah Yang Abadi, Dahulu, lagi Awal. Dan hanya kepada anugerah-Mu yang Agung dan Kedermawanan-Mu tempat bergantung.
Dan ini tahun baru benar-benar telah datang. Kami memohon kepada-Mu perlindungan dalam tahun ini dari (godaan) setan, kekasih-kekasihnya dan bala tentaranya. Dan kami memohon pertolongan untuk mengalahkan hawa nafsu amarah yang mengajak pada kejahatan,agar kami sibuk melakukan amal yang dapat mendekatkan diri kami kepada-Mu wahai Dzat yang memiliki Keagungan dan Kemuliaan. Semoga Allah senantiasa melimpahkan rahmat dan keselamatan kepada junjungan kami Nabi Muhammad SAW, Nabi yang ummi dan ke atas para keluarga dan sahabatnya.

Mengenal Firewall. tahukah anda?


Sudah menjadi biasa yang dilakukan mahasiswa tingkat akhir untuk mencari referensi - referensi terkait LA nya baik dari internet ataupun buku. hemm,, Akhir - akhir ini  saya ko' jadi penuh penasaran terkait firewall sama mikrotik,tapi untuk postingan kali ini terkait firewall.

- komputer membutuhkan suatu benteng yang mampu melindungi komputer dari ancaman berbahaya di internet. Di dunia maya, benteng ini disebut dengan firewall. 
-  biasanya berguna untuk organisasi  komersial   (perusahaan),  perguruan  tinggi, lembaga pemerintahan, maupun individual (pribadi).
simple saja firdaus jelasinnya, saya juga dalam tahap pembelajaran. perlu diketahui jenis - jenis jaringan ada 3. diantaranya :

1. Local Area Network (LAN)
LAN adalah jaringan yang dibatasi oleh area yang relative kecil, umumnya dibatasi oleh area lingkungan seperti sebuah perkantoran di sebuah gedung, atau sebuah sekolah, dan biasanya tidak jauh dari sekitar 1 km persegi.

2.Metropolitan Area Network (MAN)
MAN biasanya meliputi area yang lebih besar dari LAN, misalnya antar wilayah dalam  satu  propinsi.  Dalam  hal  ini  jaringan  menghubungkan    beberapa  buah jaringan-jaringan kecil ke dalam lingkungan area yang lebih besar, sebagai contoh yaitu jaringan Bank dimana beberapa kantor cabang sebuah Bank di dalam sebuah kota besar dihubungkan antara satu dengan lainnya.


3. Wide Area Network (WAN)
Wide  Area  Networks  (WAN)  adalah  jaringan  yang  lingkupnya  biasanya  sudah menggunakan sarana Satelit ataupun kabel bawah laut sebagai contoh keseluruhan jaringan Perusahaan terbesar yang ada di Indonesia ataupun yang ada di Negara-negara lain. semoga saya bisa masuk di salah satu perusahaan terbesar seperti pada icon komputer dibawah ini. aamiin ^^.
oke..
langsung ke topik..cekibrot
Firewall merupakan kombinasi dari router, server, dan software pelengkap yang tepat.
Firewall  merupakan  suatu  cara/sistem/mekanisme  yang  diterapkan  baik  terhadap hardware , software ataupun sistem itu sendiri dengan tujuan untuk melindungi,   baik dengan menyaring, membatasi atau bahkan menolak suatu atau semua hubungan/kegiatan suatu segmen pada jaringan pribadi dengan jaringan luar yang bukan merupakan ruang lingkupnya. Segmen tersebut dapat merupakan sebuah workstation, server, router, atau local area network (LAN) anda. ini gambaran ilustrasinya


Tugas - Tugas Firewall
Firewall secara umum di peruntukkan untuk melayani :
•    Mesin/Komputer
     Setiap mesin komputer yang terhubung langsung ke jaringan luar atau internet dan menginginkan semua    yang terdapat pada komputernya terlindungi.
•    Jaringan
     Jaringan komputer yang terdiri lebih dari satu buah komputer dan berbagai jenis topologi jaringan yang digunakan, baik yang di miliki oleh perusahaan, organisasi
     dsb.  

Firewall mempunyai beberapa tugas :
•    Pertama dan yang terpenting adalah: harus dapat mengimplementasikan kebijakan security di jaringan (site security policy). Jika aksi tertentu tidak diperbolehkan oleh kebijakan ini, maka firewall harus meyakinkan bahwa semua usaha yang mewakili operasi tersebut harus gagal atau digagalkan. Dengan demikian, semua akses ilegal antar jaringan (tidak diotorisasikan) akan ditolak.
•    Melakukan filtering: mewajibkan semua trafik yang ada untuk dilewatkan melalui firewall bagi semua proses pemberian dan pemanfaatan layanan informasi. Dalam
    konteks ini, aliran paket data dari/menuju firewall, diseleksi berdasarkan IP-address,
    nomor port, atau arahnya, dan disesuaikan dengan kebijakan security.
•    Firewall  juga  harus  dapat  merekam/mencatat  even-even  mencurigakan  serta
    memberitahu  administrator  terhadap  segala  usaha-usaha  menembus  kebijakan
    security.

Ada beberapa hal yang tidak dapat dilakukan oleh firewall :
•    Firewall tidak bisa melindungi dari serangan orang dalam
•    Firewall tidak bisa melindungi serangan yang tidak melalui firewall tersebut (tidak
    melalui  chocke  point).  Misalnya  ada  yang  memasang  dial-up  service,  sehingga
    jaringan bisa diakses lewat modem.
•    Firewall tidak bisa melindungi jaringan internal terhadap serangan-serangan model
    baru.
•    Firewall tidak bisa melindungi jaringan terhadap virus.
Karakteristik Firewall
1. Seluruh hubungan/kegiatan dari dalam ke luar  , harus melewati firewall. Hal ini
   dapat dilakukan dengan cara memblok/membatasi baik secara fisik semua akses
   terhadap jaringan lokal, kecuali melewati firewall. Banyak sekali bentuk jaringan yang memungkinkan.
2. Hanya Kegiatan yang terdaftar/dikenal yang dapat melewati/melakukan hubungan,
   hal ini dapat dilakukan dengan mengatur policy pada konfigurasi keamanan lokal.
   Banyak sekali jenis firewall yang dapat dipilih sekaligus berbagai jenis policy yang
   ditawarkan.
3. Firewall itu sendiri haruslah kebal atau relatif kuat terhadap serangan/kelemahan.
   Hal ini berarti penggunaan sistem yang dapat dipercaya dan dengan operating system
   yang relatif aman.

Teknik Yang Digunakan Firewall
1. Service Control (kendali terhadap layanan)
   Berdasarkan tipe-tipe layanan yang digunakan di Internet dan boleh diakses baik
   untuk  kedalam  ataupun  keluar  firewall.  Biasanya  firewall  akan  mencek  no  IP
   Address dan juga nomor port yang di gunakan baik pada protokol TCP dan UDP,
   bahkan  bisa  dilengkapi   software  untuk  proxy   yang  akan  menerima   dan
   menterjemahkan setiap permintaan akan suatu layanan sebelum mengijinkannya.
   Bahkan bisa jadi software pada server itu sendiri, seperti layanan untuk web maupun
   untuk mail.
2. Direction Control (kendali terhadap arah)
   Berdasarkan arah dari berbagai permintaan  (request) terhadap layanan yang akan dikenali dan diijinkan  lewat firewall.
3. User control (kendali terhadap pengguna)
   Berdasarkan pengguna/user untuk dapat menjalankan suatu layanan, artinya ada user yang dapat dan ada yang tidak dapat menjalankan suatu servis,hal ini di karenakan user tersebut tidak di ijinkan untuk melewati firewall. Biasanya digunakan untuk membatasi  user  dari  jaringan  lokal  untuk  mengakses  keluar,  tetapi  bisa  juga diterapkan untuk membatasi terhadap pengguna dari luar.
4. Behavior Control (kendali terhadap perlakuan)
   Berdasarkan seberapa banyak layanan itu telah digunakan. Misal, firewall dapat memfilter email untuk menanggulangi/mencegah spam.

Tipe - Tipe Firewall
1. Packet Filtering Router
   Packet Filtering diaplikasikan dengan cara mengatur semua packet IP baik yang
   menuju, melewati atau akan dituju oleh packet tersebut. Pada tipe ini packet tersebut
   akan diatur apakah akan di terima dan diteruskan atau di tolak. Penyaringan packet
   ini di konfigurasikan untuk menyaring paket yang akan di transfer secara dua arah
   (baik dari dan ke jaringan lokal). Aturan penyaringan didasarkan pada header IP dan
   transport header, termasuk juga alamat awal (IP) dan alamat tujuan (IP), protocol
   transport yang di gunakan (UDP, TCP), serta nomor port yang digunakan. Kelebihan
   dari tipe ini adalah mudah untuk di implementasikan, transparan untuk pemakai,
   relatif lebih cepat.
   Adapun kelemahannya adalah cukup rumitnya untuk menyetting paket yang akan difilter secara tepat, serta lemah dalam hal authentikasi. Adapun serangan yang dapat terjadi pada firewall dengan tipe ini adalah:

•   IP address spoofing : Intruder (penyusup) dari luar dapat melakukan ini dengan cara menyertakan/menggunakan ip address jaringan lokal yang telah diijinkan untuk melalui firewall.
•   Source routing attacks : Tipe ini tidak menganalisa informasi routing sumber IP, sehingga memungkinkan untuk membypass firewall.
•   Tiny Fragment attacks : Intruder membagi IP kedal am bagian-bagian (fragment)
    yang  lebih  kecil  dan  memaksa  terbaginya  informasi  mengenai  TCP  header.
    Serangan jenis ini di design untuk menipu aturan penyaringan yang bergantung
    kepada informasi dari TCP header. Penyerang berharap hanya bagian (fragment)
    pertama saja yang akan di periksa dan sisanya akan bisa lewat dengan bebas. Hal
    ini dapat di tanggulangi dengan cara menolak semua packet dengan protocol TCP
    dan memiliki offset = 1 pada IP fragment (bagian IP)
2.Application-Level Gateway
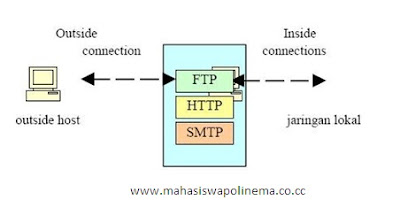
Application-level Gateway yang biasa juga di kenal sebagai proxy server yang berfungsi untuk memperkuat/menyalurkan arus aplikasi. Tipe ini akan mengatur semua hubungan yang menggunakan layer aplikasi ,baik itu FTP, HTTP, GOPHER dll.

Cara  kerjanya  adalah  apabila  ada  pengguna  yang  menggunakan  salah  satu  aplikasi
semisal  FTP  untuk  mengakses  secara  remote,  maka  gateway  akan  meminta  user
memasukkan alamat remote host yang akan di akses.Saat pengguna mengirimkan user ID
serta informasi lainnya yang sesuai maka gateway akan melakukan hubungan terhadap
aplikasi tersebut yang terdapat pada remote host, dan menyalurkan data diantara kedua
titik.  Apabila  data  tersebut  tidak  sesuai  maka  firewall  tidak  akan  meneruskan  data
tersebut atau menolaknya. Lebih jauh lagi, pada tipe ini firewall dapat di konfigurasikan
untuk hanya mendukung beberapa aplikasi saja dan menolak aplikasi lainnya untuk
melewati firewall.

Kelebihannya adalah relatif lebih aman daripada tipe packet filtering router lebih mudah
untuk  memeriksa  dan  mendata  semua  aliran  data  yang  masuk  pada  level  aplikasi.
Kekurangannya adalah pemrosesan tambahan yang berlebih pada setiap hubungan. Yang
akan mengakibatkan terdapat dua buah sambungan koneksi antara pemakai dan gateway,
dimana gateway akan memeriksa dan meneruskan semua arus dari dua arah.

3. Circuit-level Gateway
Tipe  ketiga  ini  dapat  merupakan  sistem  yang  berdiri  sendiri     ,  atau  juga  dapat
merupakan fungsi khusus yang terbentuk dari tipe application-level gateway.tipe ini tidak mengijinkan koneksi TCP end to end (langsung)

Cara kerjanya  : Gateway akan mengatur kedua hubungan TCP tersebut,  1 antara dirinya dengan TCP pada pengguna lokal  (inner host) serta  1 lagi antara dirinya dengan  TCP  pengguna  luar  (outside  host).  Saat  dua  buah  hubungan  terlaksana, gateway  akan  menyalurkan  TCP  segment  dari  satu  hubungan  ke  lainnya  tanpa memeriksa isinya. Fungsi pengamanannya terletak pada penentuan hubungan mana yang di ijinkan. Penggunaan tipe ini biasanya dikarenakan administrator percaya dengan pengguna internal (internal users).


sudah ya...nanti saya lanjutin ke posting berikutnya kalau sudah mengerti firewall untuk jaringan kaqngka luas..